Um ataque cibernético identificado pela Caixa Vida e Previdência expôs dados cadastrais de 7,6 milhões de clientes ativos. O caso foi comunicado pela Caixa Seguridade e divulgado pela Agência Brasil em 12 de novembro de 2026.
Segundo as informações divulgadas, foram copiados dados como CPF, endereço, telefone, e-mail e data de nascimento. Informações de pessoas que já foram clientes também podem ter sido alcançadas pelo incidente. A identificação do ataque ocorreu em 6 de novembro de 2026, de acordo com a companhia.
A Caixa Seguridade informou que, com base na apuração preliminar, não encontrou indícios de comprometimento de dados financeiros, saldos de previdência, valores de apólices, informações bancárias ou senhas. Isso significa que o vazamento divulgado até o momento está relacionado principalmente a dados cadastrais, e não a registros que indiquem acesso direto a valores ou contas.
Por que dados cadastrais exigem atenção
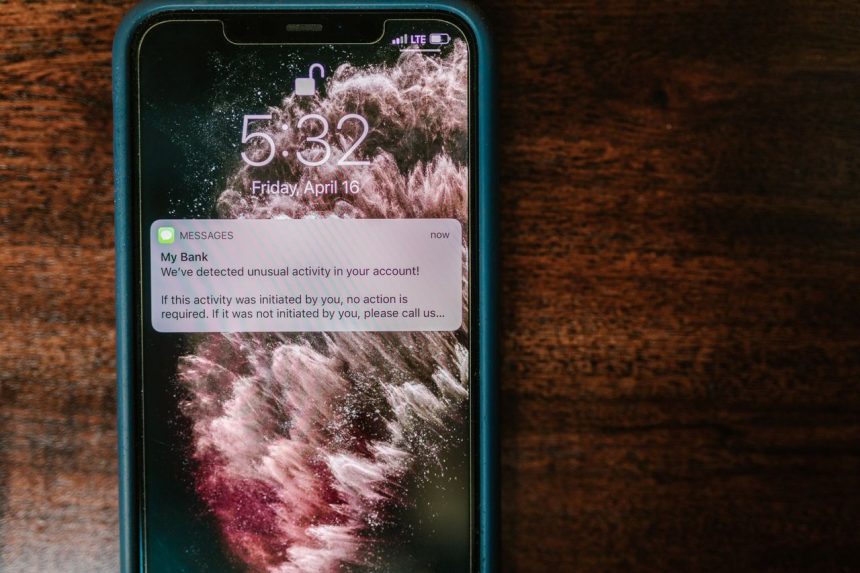
Mesmo sem a exposição confirmada de senhas ou informações bancárias, dados pessoais podem ser usados para tornar golpes mais convincentes. Uma mensagem que mencione o nome do cliente, seu CPF ou uma relação com previdência pode parecer um contato legítimo e aumentar a chance de a vítima seguir as instruções recebidas.
Entre as abordagens possíveis estão tentativas de phishing, falsos contatos de centrais de atendimento e mensagens sobre atualização cadastral. Também podem surgir comunicações que mencionem supostos bloqueios de benefícios, problemas em contratos de previdência ou necessidade de confirmar informações para evitar alguma consequência.
O principal risco, nesses casos, não está apenas no dado cadastral isolado, mas na combinação de informações usadas para construir uma história personalizada. Por isso, o recebimento de uma mensagem com dados corretos não comprova que o contato seja verdadeiro. Criminosos podem utilizar essas informações para induzir o consumidor a revelar senhas, códigos de autenticação ou outros dados que não foram divulgados no incidente informado.
Como agir diante de mensagens suspeitas
Clientes e ex-clientes devem desconfiar de contatos inesperados que peçam urgência, confirmação de dados ou pagamento. Também é importante não compartilhar senhas, códigos de autenticação ou informações adicionais em respostas a mensagens, ligações e páginas recebidas por links.
Se uma comunicação mencionar a Caixa Vida e Previdência, a orientação é interromper o contato e procurar a empresa por um canal oficial, digitando o endereço conhecido diretamente no navegador ou utilizando os meios de atendimento já utilizados pelo cliente. A verificação deve ser feita sem clicar no link enviado na mensagem suspeita e sem utilizar telefones informados pelo próprio contato.
O consumidor também deve observar sinais de fraude, como pressão para tomar uma decisão imediata, ameaça de bloqueio, promessa de liberação de valores ou pedido para instalar aplicativos. Esses elementos podem aparecer em diferentes formatos de abordagem e não devem ser tratados como prova de que o contato partiu da empresa.
O que foi informado sobre o incidente
A ocorrência envolve a subsidiária Caixa Vida e Previdência, ligada à Caixa Seguridade. A empresa declarou que a apuração era preliminar e indicou que dados de clientes ativos foram copiados, além de mencionar possível impacto sobre informações de ex-clientes.
Até o momento, a companhia não detalhou na informação divulgada pela Agência Brasil todas as medidas de atendimento individual aos clientes, o andamento completo da investigação ou eventual comunicação à Autoridade Nacional de Proteção de Dados.
O caso reforça a necessidade de cuidado com qualquer contato relacionado a previdência, apólices ou cadastro. A existência de dados pessoais corretos em uma ligação, e-mail ou mensagem não deve ser usada como confirmação de autenticidade. Para reduzir o risco de golpe, o cliente deve validar a solicitação por canais oficiais e manter em sigilo credenciais e códigos de segurança.